お名前.com不正アクセス|FX口座で焼かれた手口と、被害者が今やるべきこと
※本記事は2026年10月25日時点の公式発表・報道をもとに書いている。状況は日々変わっているので、最新の情報は必ずGMOインターネットの公式発表で確認してほしい。
FXの自動売買を動かすために、「お名前.com デスクトップクラウド」を使っていた人は多い。MT4やMT5を24時間動かせる、国内大手のFX用VPSだ。
「大手だから安心」と考えて選んだ人も少なくないだろう。
ところが2026年10月、このサービスが不正アクセスを受けた。
利用者のFX口座が第三者に勝手に操作され、スプレッドの広い銘柄で、とんでもない大きさのロットを売買され、強制ロスカットまで追い込まれるという被害が相次いでいる。
かくいう私の知人も、被害者の一人だ。下の画像はその被害の一部にすぎない。土曜日にも、追加でロスカットされている。
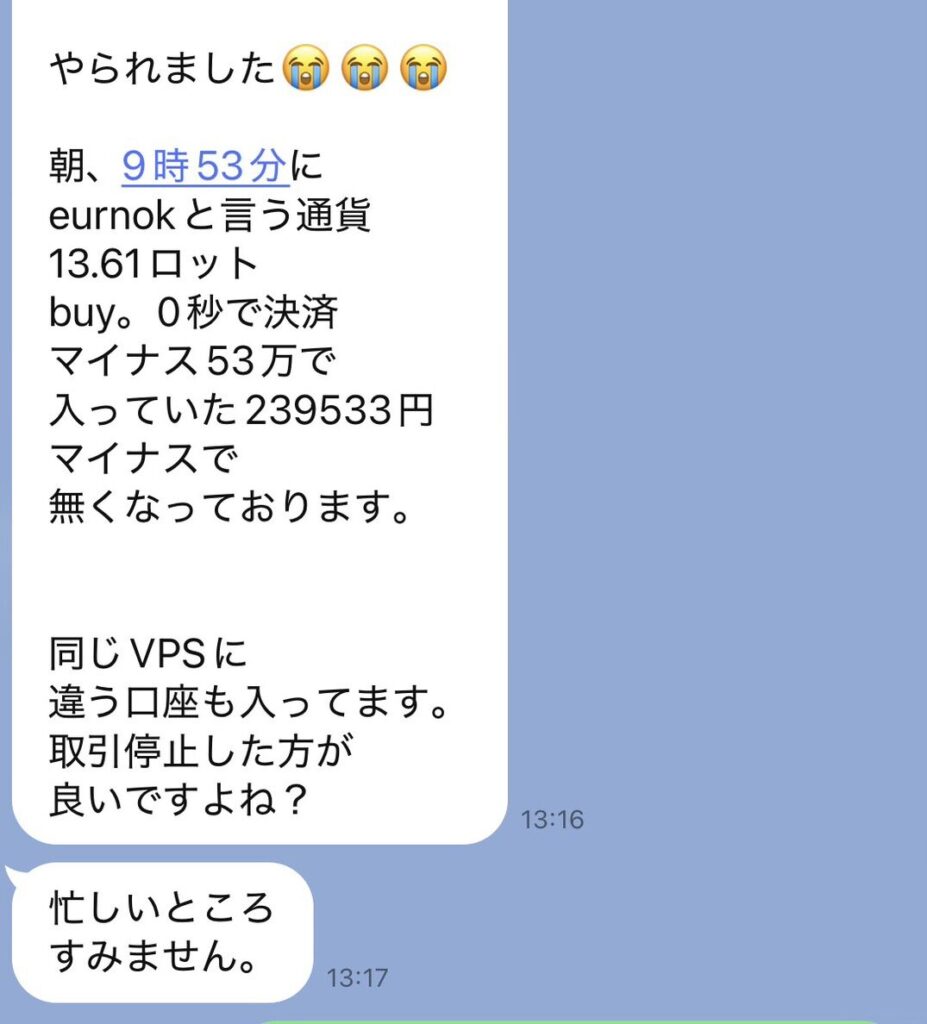
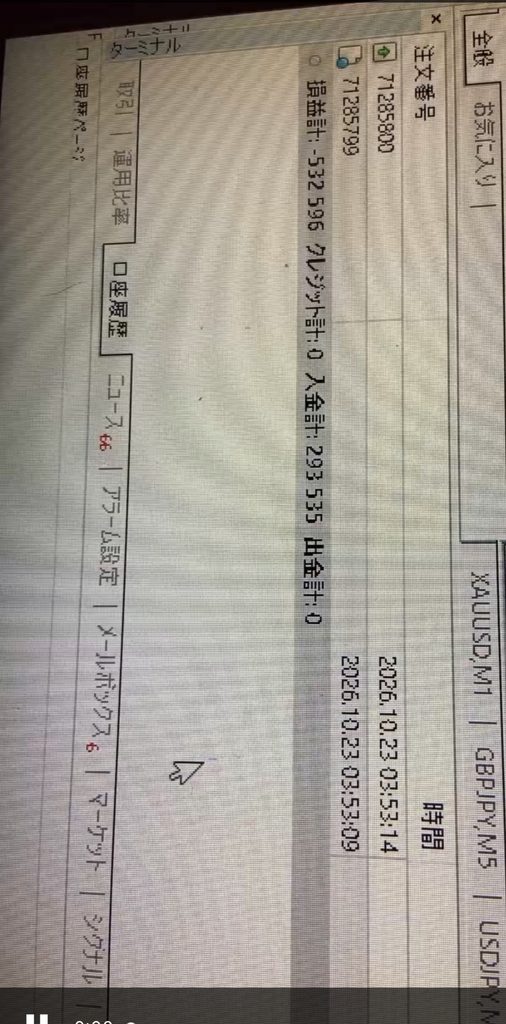
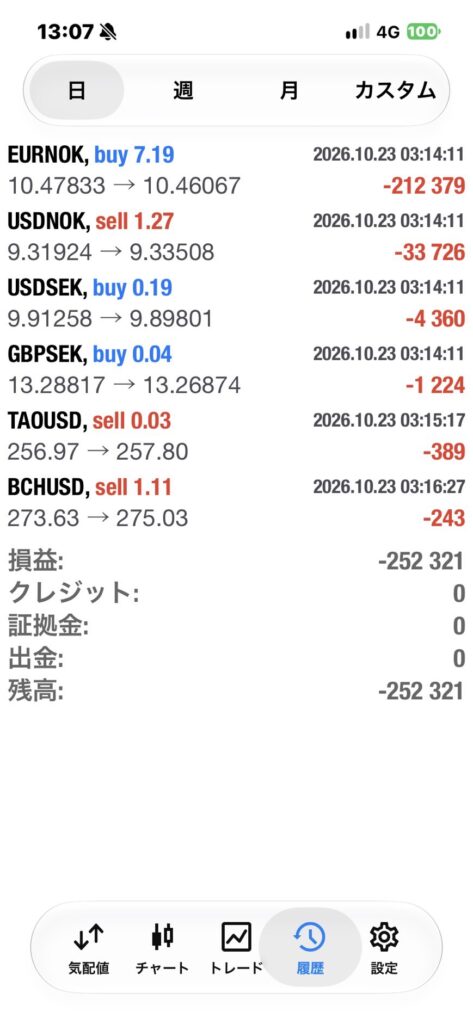
土日は為替市場が閉まっているため、土日でも取引できる暗号通貨に銘柄を変えられ、そこでロスカットさせられていた。まだ対応していない人は、急いで対応してほしい。
また、知人は海外の業者で取引していた。ブローカー名は明かせないが、実際にブローカーへ取引ログを提出し、補填の対象となっている。この件については、後ほど詳しく説明する。
本稿では、公式に分かっている事実と、攻撃者の主張や未確認の情報をはっきり分けて整理する。
そのうえで、被害にあった人が今すぐやるべきこと、業者との交渉、補償の現実まで、トレーダーの目線で書いていく。
【まず結論から】やることは三つだ。①FXに使っていない端末から、すべてのパスワードを変えてセッションを切る。②被害があれば、まずブローカーに取引報告を見せて交渉する。
③GMOの補償は待ちつつも、すぐに戻ってくるとは考えない。そして、犯人側の声明サイトは絶対に開かないこと。
何が起きたのか——公式発表で分かっている事実
まずは、GMOインターネットが公式に発表している内容を時系列で並べる。ここは推測を入れず、事実だけを書く。
- 10月19日:利用者からの問い合わせを受け、調査を開始
- 10月20日:一部の利用者のサーバーに、不正なプログラムが設置されているのを確認。新規申し込みとコントロールパネルを停止
- 10月21日:午前4時から全プランのサーバーを順次停止。第1報を公表
- 10月22日:警察に相談。第2報で、サーバーに保存されていた取引口座のログイン情報が取得され、不正に使われた可能性を公表
- 10月23日:第3報で、ログイン中のすべてのセッションを切るよう利用者に依頼
- 10月24日(第4報):顧客情報の外部への持ち出しを確認したと公表。攻撃者とみられる者からの金銭要求、損失の補償、見舞金の方針も発表
- 10月24日(第5報):手元の端末のウイルススキャンや、パスワード変更などを改めて依頼
影響を受けた可能性があるサーバーは、最大2万6,739件とされている。ただしGMOは、これは「対象になりうる数」であって、すべてが侵入された数ではないと説明している。
GMOは、攻撃者からの金銭の要求には応じない方針を示している。さらに、10月1日に運用が始まったばかりの「能動的サイバー防御」の発動を、政府に要請したと発表した。
国に攻撃の拠点を追跡・遮断してほしい、という異例の要請である。
「大手だから安全」ではない。どれだけ大きな会社のサーバーでも、そこに置いたパスワードは、盗まれる前提で扱わなければならない。
口座はどう焼かれたのか——「出金」ではなく「破壊」という手口
ここからは、被害者の報告や専門家の分析をもとにした内容になる。公式に確定した事実ではない点に注意して読んでほしい。
なぜお金を「盗まず」に「消した」のか
攻撃者が手に入れたのは、主にMT4やMT5にログインするための口座番号とパスワードだったとみられている。サーバーの中に、取引ツールのログイン情報が保存されていたからだ。
ところが、このパスワードだけではお金を引き出せない。多くの業者では、出金は口座の名義人本人の銀行口座などにしか送れない。
出金の申請には、マイページへの別のログインや二段階認証も必要になる。
盗めないなら、壊す。攻撃者は口座の残高を消し去ることで、利用者とGMOに圧力をかける方向へ切り替えた——専門家の間では、そう分析されている。
スプレッドの広い銘柄で、特大ロットを往復させる
報告されている手口は、こうだ。普段は取引しないような、取引の少ない通貨ペアや銘柄を選ぶ。そこで、口座の余力いっぱいの特大ロットで新規注文を出し、1〜2秒で決済する。
これを短時間に何度も繰り返す。
取引の少ない銘柄は、買値と売値の差であるスプレッドがとても広い。往復するたびに、そのスプレッド分がまるごと損失になる。
相場が上がろうが下がろうが関係なく、売買するだけで残高が削れていく仕組みだ。
ロットが大きければ、一往復の損失も大きい。残高が減って証拠金維持率が下がれば、最後は業者のシステムが自動で強制ロスカットを実行する。
乗っ取られた口座の注文も、業者から見れば「正規の注文」なので、通常どおり処理されてしまう。
報道によれば、わずか2秒ほどで400万円を超える損失が出たケースや、数百万円の残高がほぼ底をついたケースもあるという。
知人の口座では、平日はEURNOK(ユーロ/ノルウェークローネ)やUSDSEK(米ドル/スウェーデンクローナ)など、北欧通貨のペアが狙われた。
どれも取引が少なく、スプレッドが広い銘柄だ。
為替市場が閉まる土日には、暗号通貨に切り替えて同じことが繰り返された。「週末だから大丈夫」は通用しない。
コメント欄に残された「DEMO_FAST_LOSS」
私が確認した被害者の取引履歴では、不正な取引のほとんどに、「DEMO_FAST_LOSS」というコメントが入っていた。破壊用に作られたEA(自動売買プログラム)の名前とみられる。
自分の口座の履歴に、このコメントの付いた取引がないか確認してほしい。
身に覚えのない時間に、見たことのない銘柄で、このコメントの付いた特大ロットの取引があれば、不正取引の可能性が高い。その履歴は、交渉や補償の申請で重要な証拠になる。
ちなみに、他人のシステムを人質に取ってお金を要求する「ランサムウェア」の歴史は古い。
1989年には、エイズの情報を装ったフロッピーディスクが約2万枚も郵送され、感染したパソコンに「料金」の支払いを求める事件が起きている。
手口は変わっても、「壊すか、払うか」と迫る構図は30年以上変わっていない。
今すぐやること——パスワードは「全部」変える
デスクトップクラウドを使っていた人は、被害の有無にかかわらず、次のことを今すぐやってほしい。GMOの公式発表と、私自身の考えをあわせて整理する。
ステップ1:FXに使っていない端末から、パスワードを変える
MT4・MT5の取引用パスワード、ブローカーのマイページのパスワードを変える。作業はスマートフォンや、FXに使っていない別の端末から行う。
いつものパソコンが安全だという保証がないからだ。
二段階認証が使えるブローカーなら、必ず設定しておく。
ステップ2:ログイン中のセッションを切る
パスワードを変えても、すでにログインしている接続がしばらく残る仕組みの業者がある。マイページに「すべてのセッションを切断」といった項目があれば実行する。
見つからなければ、ブローカーのサポートに連絡して切ってもらう。
ステップ3:RDPファイルを使っていた人は、手元のPCも疑う
ここが見落とされやすい。デスクトップクラウドには、配布されたRDPファイル(接続用のファイル)をダブルクリックして接続していた人が多いはずだ。
RDPには、接続先のサーバーから手元のPCのドライブを参照できる機能がある。サーバー側が乗っ取られていた場合、そこから手元のPCの中身まで見られていた可能性がある。
実際、接続元のPCからブラウザの閲覧履歴や保存パスワードのデータがコピーされた形跡がある、という第三者の解析も出ている。
だから私は、RDPファイルで接続していた人は「手元のPCにもアクセスされた」という前提で動くことをおすすめする。具体的には、次のパスワードも変えておきたい。
- メールアカウント(パスワード再設定の入り口になるため最優先)
- ネット銀行、証券会社、暗号資産の取引所
- ブラウザに保存していたすべてのID・パスワード
- 同じパスワードを使い回しているサービス
GMOの第5報でも、手元の端末をウイルス対策ソフトでフルスキャンすること、ブラウザに保存したIDとパスワードを変更することが求められている。
あわせて、使っていたRDPファイルは削除し、Windowsの資格情報マネージャーに残っている接続先の情報も消しておくと安心だ。
不安が残るなら、データを退避したうえでPCの初期化も検討してほしい。
ステップ4:取引履歴を保存する
口座の取引履歴と残高の画面を、今のうちに保存しておく。MT4・MT5の「口座履歴」から詳細なレポートを出力できる。
身に覚えのない取引の日時、銘柄、ロット、コメントが分かる形で残しておくことが、次の交渉につながる。
犯人側の「声明サイト」は絶対に開かない
ネット上では、ハッキングを名乗るグループがGMOについての声明を載せたサイトの情報が出回っている。このサイトは絶対に開かないでほしい。
閲覧した人を追跡する仕掛けが組み込まれていると指摘されている。
そもそも、ウェブサイトを開いただけで、こちらのIPアドレスや使っている端末の情報は相手のサーバーに残る。
被害者が興味本位でアクセスすれば、「この人は被害者だ」と相手に教えるようなものだ。
GMOも、攻撃者を名乗る者からメールやメッセージが届いても、URLやファイルを開かず、返信しないよう呼びかけている。攻撃者が公開する情報には事実と違う内容も混ざりうる。
情報は公式発表だけで確認すれば十分である。
被害にあったら、まずブローカーと交渉しよう
被害にあった人に、私が一番伝えたいのはここだ。GMOの補償を待つ前に、まず自分の口座のブローカーに交渉してほしい。
その損失は、誰の利益になったのか
以前の記事でも書いたが、国内・海外を問わず、多くのFX業者は顧客の注文の一部または全部を、市場に流さずに自社で受けている。いわゆるB-bookだ。
この場合、顧客とブローカーは「相対」の関係になる。
つまり、今回の不正取引で利用者が失ったお金の多くは、どこかに消えたのではない。相手方であるブローカーの利益として計上されている可能性が高い。
攻撃者は残高を消しただけで、その損失を受け取ったのは取引の相手方だ。
そう考えれば、ブローカーに取引の取り消しや返金を相談するのは、筋の通った話である。
実際、GMOも補償の手続きの中で、まず取引所や証券会社に取り消し・返金を相談するよう求めている。ブローカーから返金があれば、その分を差し引いてGMOが補償する仕組みだ。
交渉で見せるべきもの
- 取引レポート:不正な取引の日時、銘柄、ロット、損益が分かるもの
- 不正の特徴:普段取引しない銘柄、特大ロット、1〜2秒の往復、「DEMO_FAST_LOSS」のコメント
- 状況の説明:デスクトップクラウドを使っていたこと、その時間に自分は取引していないこと
- 警察への相談:被害を相談した日時や受理番号があれば添える
ブローカー側には、ログインしてきたIPアドレスや接続の記録が残っている。普段と違う場所からのログインかどうかを確認してもらうよう、お願いするのも有効だ。
やり取りは、記録が残るメールで行っておくとよい。
知人のケース——取引ログを出して、補填の対象になった
冒頭で紹介した知人は、海外の業者で取引していた。そして、ブローカーに取引ログ(取引履歴のレポート)を提出し、被害は補填の対象として扱われることになった。
取引ログには、不正な取引の日時、銘柄、ロット、損益が一覧で残る。知人のMT4の画面のタブには、ゴールドや円のペアのチャートが並んでいる。
そこに突然、北欧通貨のペアや暗号通貨の特大ロットが数秒で往復した記録が混ざる。
本人の取引でないことは、ログを並べれば一目で分かる。ブローカーにとっても、判断の材料はそれで十分だったということだ。
この件から言えるポイントは三つある。
- 早く連絡する:被害に気づいたら、その日のうちにブローカーへ連絡する。時間が経つほど、確認は難しくなる
- ログで見せる:「やられた」と訴えるより、取引ログで「本人の取引ではない」ことを示すほうが話は早い
- 普段の取引と比べてもらう:銘柄、ロット、保有時間が普段とどれだけ違うかが、何よりの証拠になる
もちろん、補填の金額や時期は業者の判断による。すべての業者が同じ対応をするわけではない。
それでも、実際に補填の対象になった例があるという事実は、交渉する価値があることを示している。
海外業者だから無理、とあきらめる必要はない。まともな業者であれば、取引レポートを示すことで対応してくれるケースはある。
もちろん、すべての業者が応じるわけではないし、結果を約束することもできない。それでも、最初に動くべき相手はブローカーだ。
GMOの補償——「すぐに全額戻る」とは考えない
GMOは10月24日、不正取引による損失を補償する方針を発表した。現在の利用者全員に、被害の有無にかかわらず一律5,000円の見舞金を支払うことも明らかにしている。
迅速な発表ではある。
ただし、中身をよく読んでほしい。補償の対象は、GMOが調査で不正アクセスによるものと認めた取引の、確定した損失(差損や手数料など)に限られる。
相場の変動による損失、得られたはずの利益、その他の間接的な損害は対象外だ。
手続きにも時間がかかる。申請方法や必要書類、受付期間、支払いの時期は、11月6日までに案内するとされている段階だ。
申請には、取引の記録や本人確認書類、MT4・MT5の閲覧専用パスワードの提示などが必要になり、GMOが記録をもとに判断し、結果を個別に通知するという。
影響を受けた可能性があるサーバーは2万件を超え、被害者の報告は数百万円単位のものも珍しくない。被害の総額は、まだ公表されていない。
一件ずつ記録を照らし合わせて審査する以上、金額的にも手続き的にも、すぐに返金が行われる規模の話ではないと考えておくべきだ。
補償の申請はもちろん行う。そのうえで、ブローカーとの交渉を並行して進める。この二本立てが、被害を取り戻す可能性をいちばん高くする。
この事件から学ぶべきこと
今回の事件は、FXの自動売買をする人すべてに、大切な前提を突きつけた。
- VPSに保存したパスワードは、盗まれうる:どれだけ大きな会社のサービスでも同じだ
- パスワードの使い回しは、被害を連鎖させる:取引口座、メール、銀行で別々のものを使う
- 二段階認証は、使えるなら必ず使う:今回、出金まで至らなかったのは、この仕組みがあったからでもある
- 手元のPCとVPSは、つながっている:RDPの共有機能は、必要なとき以外は切っておく
- 口座の資金は、必要な分だけ置く:自動売買の口座に、使わない資金まで入れておかない
私自身も、自動売買のシステムをVPSで動かしている。だからこそ他人事ではない。
仕組みで勝ちを狙うトレーダーほど、その仕組みを動かす環境の守り方まで含めて、自分の責任で設計しなければならない。
よくある質問(FAQ)
Q. デスクトップクラウドを使っていたが、被害はなかった。何かする必要はある?
A. ある。被害がなくても、ログイン情報が取得された可能性は残っている。取引口座とMT4・MT5のパスワード変更、セッションの切断、二段階認証の設定は必ず行ってほしい。
RDPファイルで接続していた人は、手元のPCのスキャンと、ほかのパスワードの変更もおすすめする。
Q. パスワードを変えたのに、まだ取引されている気がする。
A. 業者によっては、パスワードを変えても既存の接続がしばらく残ることがある。すぐにブローカーのサポートへ連絡し、セッションの強制切断と、口座の取引停止を依頼してほしい。
Q. 補償を受けるには何を準備すればいい?
A. 正式な手続きは11月6日までにGMOから案内される予定だ。
現時点では、不正取引の日時・内容・損失額が分かる取引履歴を保存しておくこと、ブローカーへの取り消し・返金の相談記録を残しておくことが大切だ。
GMOが閲覧専用以外のパスワードを聞くことはないとしているので、それを求める連絡は詐欺を疑ってほしい。
Q. 海外FX業者の口座でも、交渉する意味はある?
A. ある。業者によって対応は違うが、まともな業者であれば、取引レポートと不正の状況を示すことで対応してくれるケースがある。
結果は約束できないが、何もしなければ可能性はゼロのままだ。
Q. 犯人の声明が気になる。見てもいい?
A. 見ないでほしい。開いただけで、こちらの情報が相手に渡るおそれがある。攻撃者の公開情報には事実と違う内容も含まれうる。
状況は、GMOの公式発表と、自分の口座のブローカーからの案内だけで確認すれば十分だ。
まとめ
お名前.com デスクトップクラウドへの不正アクセスで、利用者のFX口座は、スプレッドの広い銘柄で特大ロットを往復させられ、強制ロスカットまで追い込まれた。
攻撃者は出金できない代わりに、残高を「消す」ことを選んだとみられる。
今すぐやることは、FXに使っていない端末からのパスワード変更とセッションの切断。RDPファイルで接続していた人は、手元のPCも疑い、メールや銀行を含むほかのパスワードも変える。
犯人側の声明サイトは、絶対に開かない。
被害にあったら、まずブローカーと交渉する。相対取引である以上、その損失は相手方の利益になっている可能性が高い。
GMOの補償も申請しつつ、すぐに全額が戻るとは考えず、二本立てで動いてほしい。
傷を負った体は、かさぶたを作り、同じ場所を前より少しだけ強くして治していく。今回の被害は痛い。
それでも、パスワードを分け、二段階認証をかけ、環境を見直したトレーダーは、事件の前よりも確実に守りの固い場所に立っている。
トレードライブ配信中
→ YouTubeで見る
インフラを利用して資産を積み上げる「資産防衛術」を無料で配布しております
→ 無料で受け取る
公式の情報はこちら(GMOインターネットの発表)
※本記事は2026年10月25日時点の公式発表・報道・被害者の報告をもとにした情報提供を目的としたものであり、法的助言ではありません。
手口に関する記述には、報道や第三者の分析など公式に確認されていない内容を含みます。補償や返金の可否・時期は、GMOインターネットおよび各ブローカーの判断によります。
トレードライブ配信は筆者自身の口座の取引をそのまま映したものであり、同様の結果を保証するものではありません。